ISO/IEC 17020:2026 Geçiş Rehberi: TÜRKAK Akreditasyonlu Muayene Kuruluşları İçin Teknik Değişiklikler, Takvim ve Uygulama Şablonları
Yayıncı: SÖZTEK · Bilgi kontrol tarihi: 30 Eylül 2026 · Okuma süresi: yaklaşık 20 dakika
ISO/IEC 17020:2026 geçişi, muayene kuruluşunun kullandığı standart referansını değiştirmekten çok daha geniş bir çalışmadır. Kuruluşun organizasyonu, personel yetkileri ve muayene sonucunu destekleyen kayıtları birlikte ele alınmalıdır. İyi bir hazırlık planı, güncellenen her kuralın sahada nasıl uygulandığını ve hangi kayıtla doğrulandığını gösterir.
Bu rehber; teknik yöneticilere, kalite sorumlularına ve muayene personeline geçiş çalışmalarını planlamak için uçtan uca bir yol sunar. Resmî takvim ve duyurulan değişiklikler kaynak numaralarıyla [1–4] belirtilmiştir. Örnek iş akışları, kontrol soruları ve şablonlar ise kuruluşun kapsamına göre uyarlanacak uygulama önerileridir; standardın lisanslı metninin ve TÜRKAK'ın resmî dokümanlarının yerine geçmez.
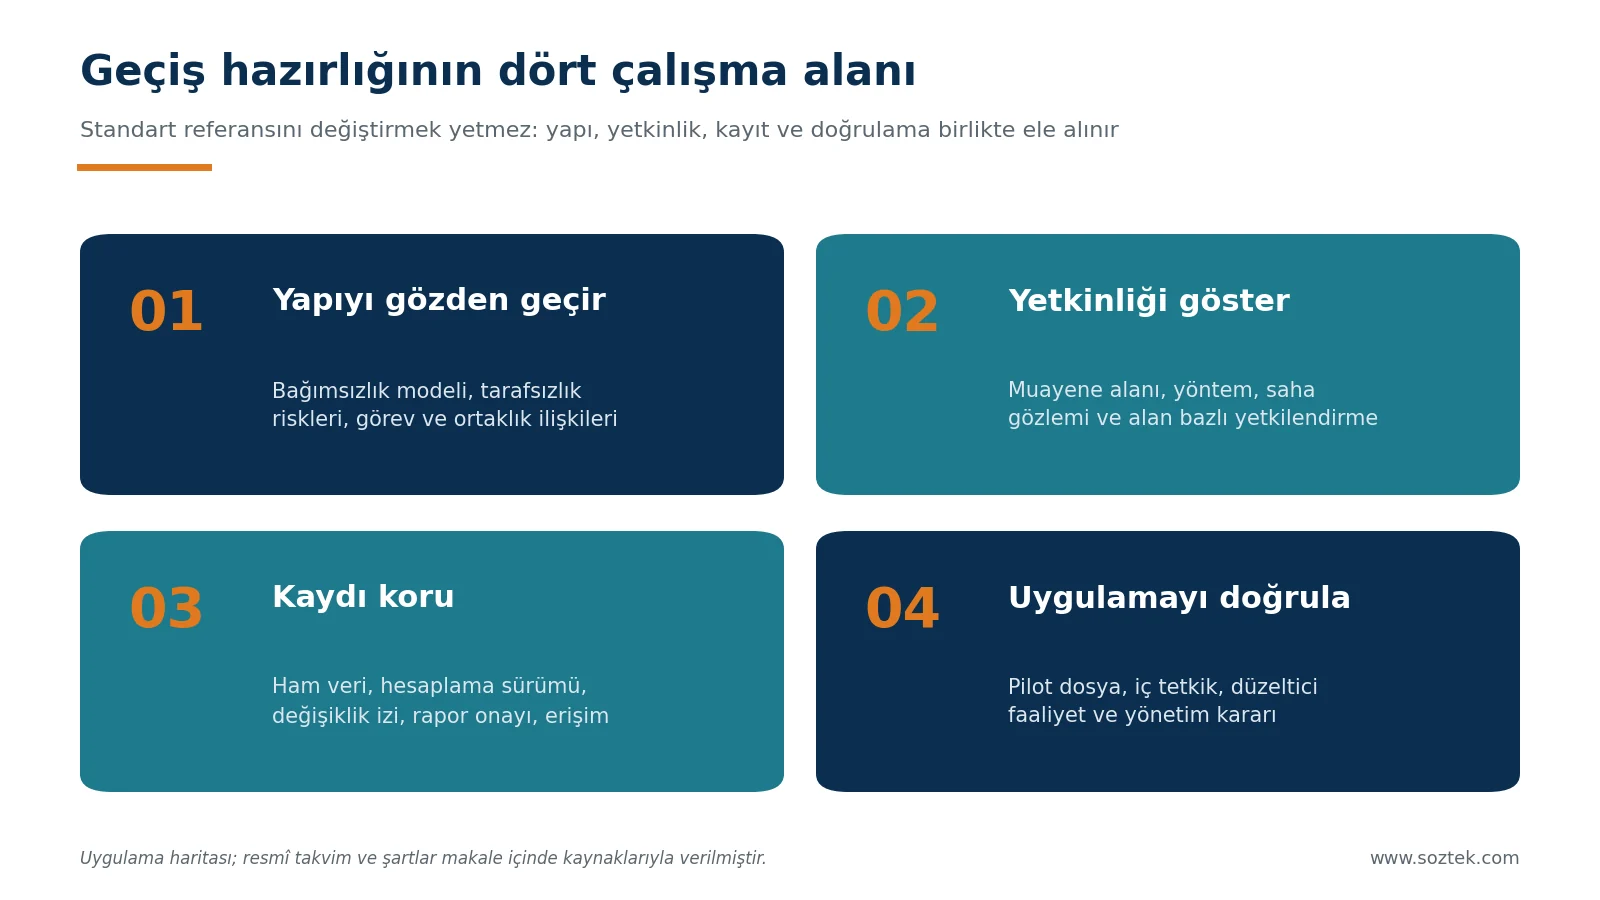
Kısa özet: bilmeniz gereken 6 nokta Yayım: ISO/IEC 17020 üçüncü baskısı 27 Mart 2026'da yayımlandı; 2012 baskısı yürürlükten kalktı [1, 2]. Hazırlık son tarihi: Mevcut akredite kuruluşlar için 31 Temmuz 2027 [4]. Geçiş sonu: 27 Mart 2029'da 2012 sürümüne dayanan akreditasyonların geçerliliği biter [4]. Bağımsızlık: Tip A, B, C yerine Tip A ve Tip A Olmayan [1, 3]. Yeni odaklar: risk temelli düşünme, veri ve bilgi kontrolü; tarafsızlık ve gizlilik (Md. 4), personel (Md. 6.1), itiraz (Md. 7.5), şikâyet (Md. 7.6) [1, 3]. Başarı ölçütü: "Doküman yayımlandı" değil, "yeni uygulama gerçek iş dosyalarında denendi ve doğrulandı". |
Şekil 1. Geçiş hazırlığının dört çalışma alanı – uygulama önerisi
ISO/IEC 17020 neyi düzenler ve neden revize edildi?
ISO/IEC 17020, muayene yapan kuruluşların yetkinliğini, tarafsızlığını ve faaliyetlerinin tutarlı yürütülmesini konu alır. Bir ekipmanın teknik kabul sınırını tek başına belirleyen bir ürün standardı değildir; muayene edilen nesne, yöntem ve uygulanacak teknik kriterler mevzuat, teknik standartlar ve sözleşmeyle ayrıca tanımlanır [1].
Standardın yeni adı "Conformity assessment — Requirements for bodies performing inspection" olarak sadeleşti [1]. Revizyon, ISO/CASCO'nun ortak yapısıyla ISO/IEC 17025 ve ISO/IEC 17065 gibi kardeş standartlarla terminoloji ve yönetim sistemi şartlarında uyumu güçlendiriyor [8]. Türkiye'de standart TS EN ISO/IEC 17020:2026 olarak kullanılmakta, TSE tarafından geçiş eğitimleri düzenlenmektedir [5].
TÜRKAK geçiş takvimi nasıl okunmalı?
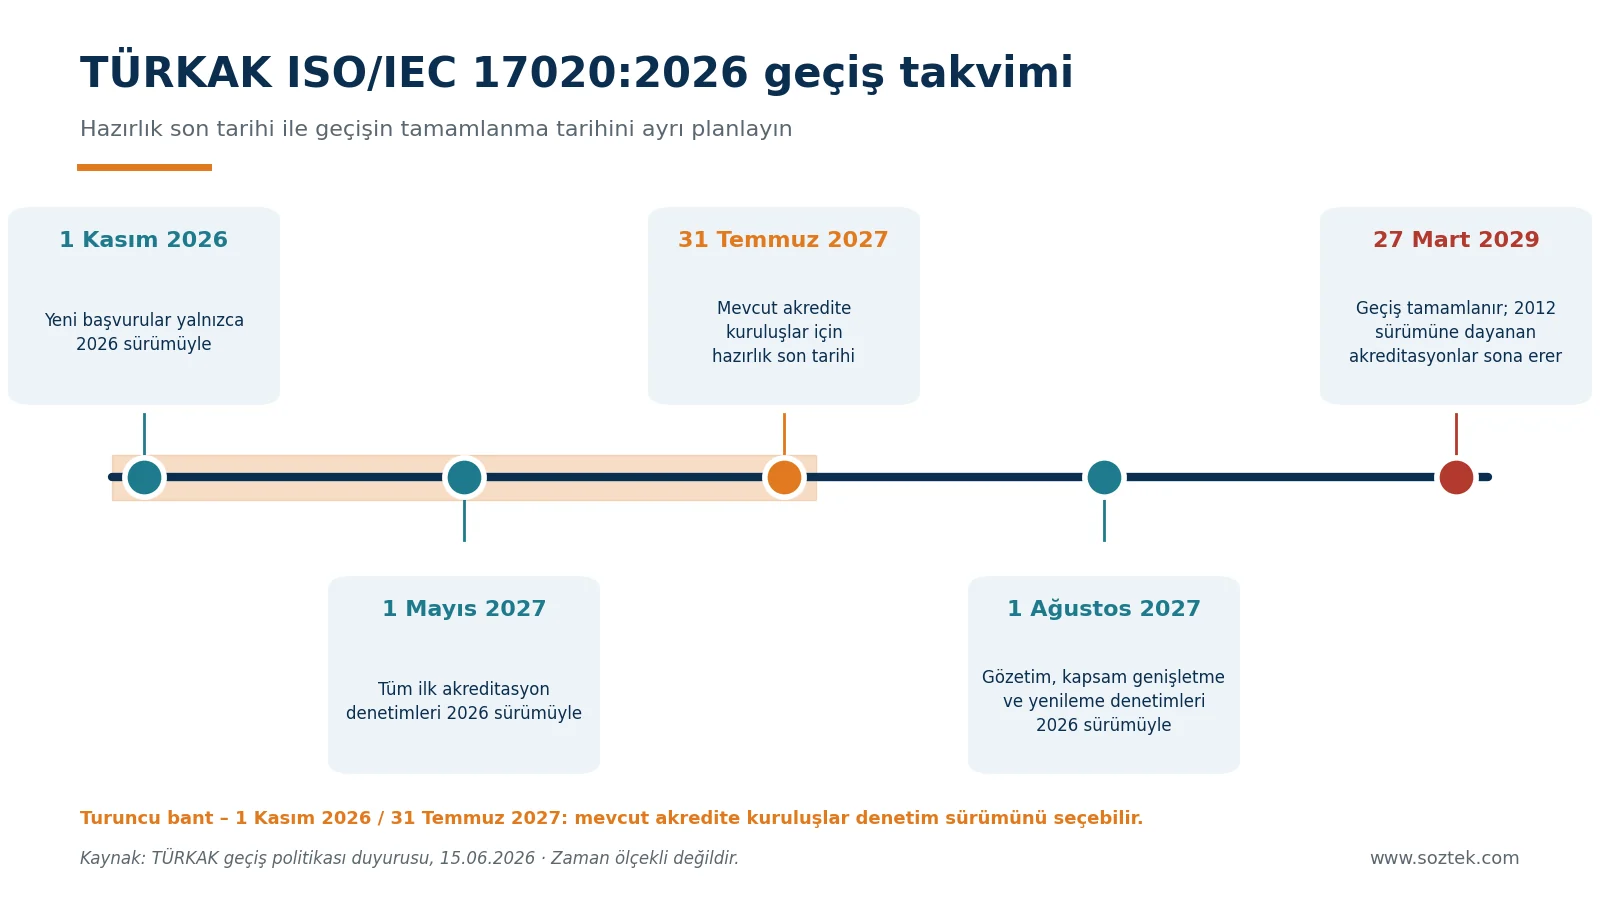
Şekil 2. TÜRKAK ISO/IEC 17020:2026 geçiş takvimi – kaynak [4], zaman ölçekli değildir
| Tarih | TÜRKAK geçiş politikası özeti [4] | Kuruluş için anlamı |
|---|---|---|
| 1 Kasım 2026 | Yeni başvurular yalnızca 2026 sürümüyle alınır. | Yeni akreditasyon planlayanlar doğrudan 2026 sürümüne göre hazırlanır. |
| 1 Mayıs 2027 | Bütün ilk akreditasyon denetimleri yeni sürüme geçer. | 2012 sürümüyle yapılmış eski başvurularda yerinde denetim bu tarihe kadar yapılmalıdır. |
| 31 Temmuz 2027 | Mevcut akredite kuruluşların hazırlık son tarihidir. | Boşluk analizi, revizyon, pilot, iç tetkik ve YGG bu tarihe kadar tamamlanmalıdır. |
| 1 Ağustos 2027 | Rutin gözetim, kapsam genişletme ve yenileme denetimleri yeni sürümle yürütülür. | Bu tarihten sonraki ilk denetim fiilen geçiş denetimidir. |
| 27 Mart 2029 | Geçiş tamamlanır; 2012 sürümüne dayanan akreditasyonların geçerliliği biter. | Geçişini tamamlamamış kuruluşların akreditasyonu sürdürülemez. |
Mevcut akredite kuruluşlar, 1 Kasım 2026 – 31 Temmuz 2027 arasında denetimin hangi sürüme göre yapılacağını seçebilir. Eski sürüm başvurusunu 1 Kasım 2026 öncesinde yapanların 1 Mayıs 2027 öncesi denetim talep etmesi gerekir. Bu tarihe kadar yerinde denetimi yapılamayan ilk başvurular olumsuz sonuçlandırılır ve yeni sürümle yeniden başvuru gerekir. Eski sürümle akredite olan bu kuruluşların geçişi ilk gözetim ve/veya kapsam genişletme denetiminde yapılır [4].
Planlama önerisi Denetim randevusundan geriye doğru planlayın. Pilot uygulama, iç tetkik ve düzeltici faaliyetlere ayrı zaman ayırın. Hazırlığın bitmesi ile akreditasyon kararının sonuçlanmasını aynı iş olarak takip etmeyin: 31 Temmuz 2027 hazırlık sınırıdır, akreditasyon kararı süreci bunun üzerine eklenir. |
Uluslararası karşılaştırma
TÜRKAK takvimi, diğer akreditasyon kurumlarının açıkladığı yaklaşık üç yıllık geçiş çerçevesiyle uyumludur:
| Akreditasyon kurumu | Yeni sürüme zorunlu geçiş | 2012 akreditasyonlarının sonu |
|---|---|---|
| TÜRKAK (Türkiye) [4] | 1 Ağustos 2027'den itibaren tüm denetimler | 27 Mart 2029 |
| UKAS (Birleşik Krallık) [6] | 1 Ocak 2028'den itibaren tüm denetimler | 27 Mart 2029 |
| NAC (ABD) [7] | 1 Ağustos 2027'den itibaren tüm değerlendirmeler | 27 Şubat 2029 |
Yeni revizyonda öne çıkan değişiklikler
Şekil 3. ISO/IEC 17020:2026'da neler değişti – kaynak [1, 3]
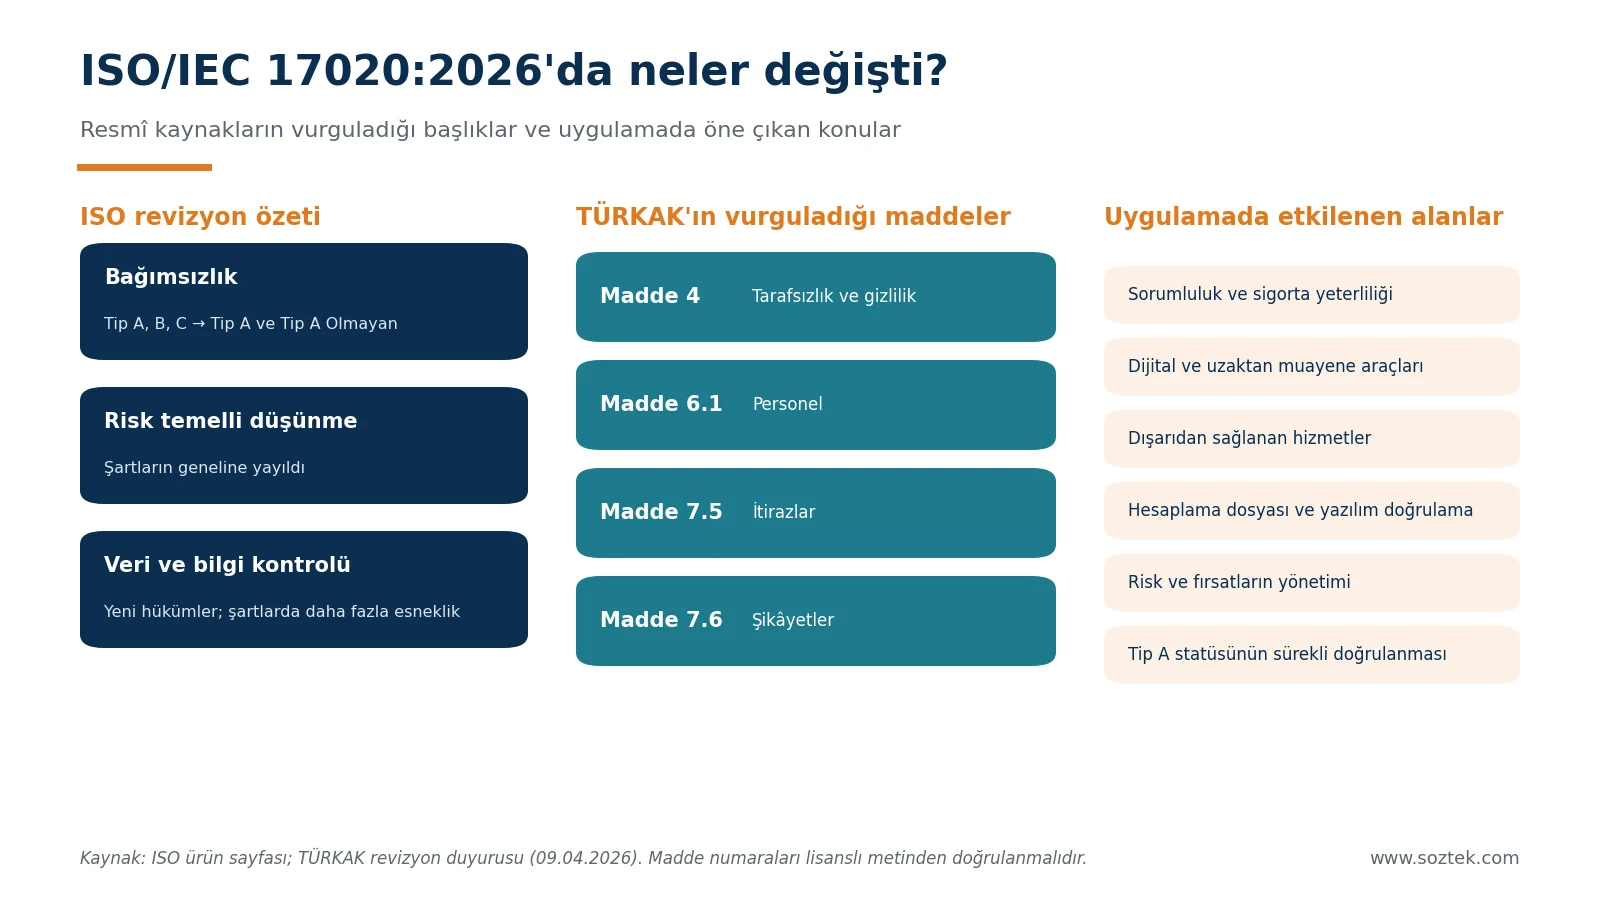
ISO'nun revizyon özeti üç başlığı vurgular: bağımsızlık kategorilerinin üçten ikiye sadeleşmesi, şartlara yayılan risk temelli düşünme ve veri ile bilgi kontrolüne ilişkin yeni hükümler; ayrıca şartlarda daha fazla esneklik [1]. TÜRKAK duyurusu tarafsızlık ve gizlilikte Madde 4'ü, personelde Madde 6.1'i, itirazlarda Madde 7.5'i ve şikâyetlerde Madde 7.6'yı öne çıkarır [3].
Uluslararası akreditasyon kurumlarının geçiş notları ise tesis ve ekipman şartlarının teknoloji sistemleri ve uzaktan muayene araçlarını kapsayacak biçimde genişlediğini, dışarıdan sağlanan hizmetlerin kontrolünün güçlendiğini ve önleyici faaliyet yaklaşımının yerini risk ve fırsat yönetiminin aldığını belirtir [6].
Bu rehberde yalnızca resmî kaynakların açıkça belirttiği madde numaraları kullanılmıştır. Diğer şartların madde numaraları kuruluşun lisanslı standart nüshasından doğrulanmalıdır.
Madde 4 · Tarafsızlık ve gizlilik: politika beyanından kanıta
Tarafsızlık ve gizlilik şartları güçlendirildi; tarafsızlığa yönelik risklerin belirlenmesi, yönetilmesi ve belgelenmesi daha açık ve yapılandırılmış biçimde bekleniyor [3, 8]. Yılda bir güncellenen bir risk tablosu yerine, ortaklık değişikliği, yeni dış personel, ilişkili bakım hizmeti veya müşteri baskısı gibi tetikleyicilerle çalışan bir risk kaydı önerilir (Ek-3).
Uygulama örneği: Bir mobil vinç kiralama firmasının periyodik kontrolünü yapacak personelin iki yıl önce aynı firmada operatör olarak çalıştığı fark edilirse, bu durum risk kaydına işlenir, görevlendirmede rotasyon uygulanır ve uygulandığının kanıtı (görevlendirme kaydı) saklanır.
Gizlilik kontrolünü iletişim kanallarına taşıyın: E-posta eki, dosya paylaşım bağlantısı ve saha mesajlaşması için kimin hangi bilgiyi paylaşabileceğini açıklayan kısa kurallar hazırlanabilir. Yanlış alıcıya gönderim gibi olaylarda izlenecek teknik ve idari yol önceden belirlenmelidir; bildirim yükümlülükleri olayın niteliğine ve uygulanabilir mevzuata göre ayrıca değerlendirilir.
Bağımsızlık · Tip A ve Tip A Olmayan
Şekil 4. Tip A ve Tip A Olmayan muayene kuruluşu – kaynak [1, 3]; sorular örnek değerlendirme aracıdır
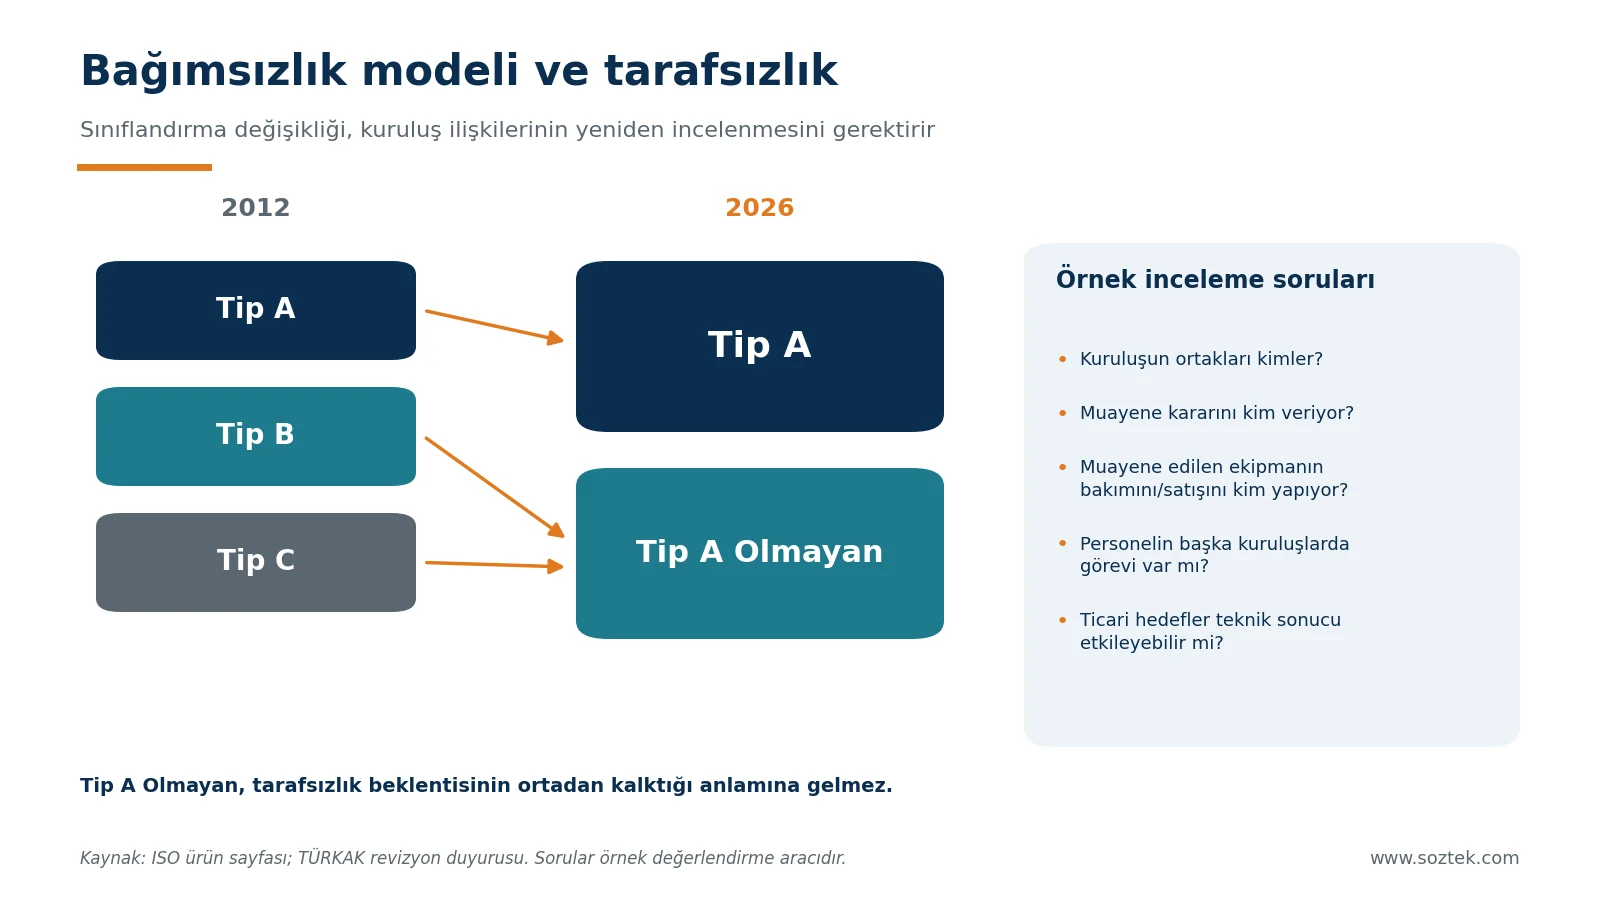
Bağımsızlık yapısı artık Tip A ve Tip A Olmayan olarak tanımlanır [1, 3]. Bu değişiklik üzerine yapılacak ilk çalışma, ortaklık ve yönetim ilişkilerini faaliyet haritasına eklemektir. Tasarım, üretim, bakım, satış ve muayene rollerini aynı çizelgede gösterin; dışarıdan görevlendirilen personelin başka kuruluşlardaki faaliyetlerini de değerlendirmeye dâhil edin.
Sınıflandırma, ilk akreditasyonda bir kez belirlenen statik bir etiket olarak görülmemelidir. Grup şirketlerinden birinin vinç bakım-onarım hizmeti vermeye başlaması gibi değişiklikler statüyü doğrudan etkileyebilir; bu nedenle Tip A statüsünün periyodik ve değişiklik anında doğrulanması önerilir (Ek-4).
Örnek: Bir muayene personelinin aynı müşteri için bakım hizmeti de verdiği fark edilirse, yalnızca tarafsızlık taahhüdünü yenilemekle yetinmeyin. Görevlendirmenin değiştirilmesi, ilişkili geçmiş işlerin taranması ve uygulanan önlemin etkinliğinin incelenmesi gibi adımları değerlendirin. Tip uygunluğu kararı standardın ilgili şartları ve kuruluşun gerçek ilişkileri üzerinden verilir.
Dikkat Tip A Olmayan ifadesi, tarafsızlık beklentisinin ortadan kalktığı anlamına gelmez. Kuruluş kendi faaliyetlerini ve müşterilerine sunduğu bağımsızlık beyanlarını birlikte gözden geçirmelidir. |
Madde 6.1 · Personel yetkinliği nasıl gösterilir?
Personel şartları; yetkinlik, tarafsızlık ve gizlilik yükümlülüklerini birlikte kapsayacak şekilde genişletildi [3, 7]. Odak, kuruluşun yetkin personele erişimi ve performansın izlenmesidir [6]. Yetkinlik yönetiminde yararlı başlangıç noktası kişinin adını değil yapacağı işi tanımlamaktır: hangi ekipman grubunda, hangi yöntemle, hangi sınırlarda çalışabileceği anlaşıldığında eğitim ve gözlem kayıtlarının neyi kanıtlaması gerektiği de netleşir.
Şekil 5. Personel yetkinliği kanıt basamakları – önerilen takip modeli
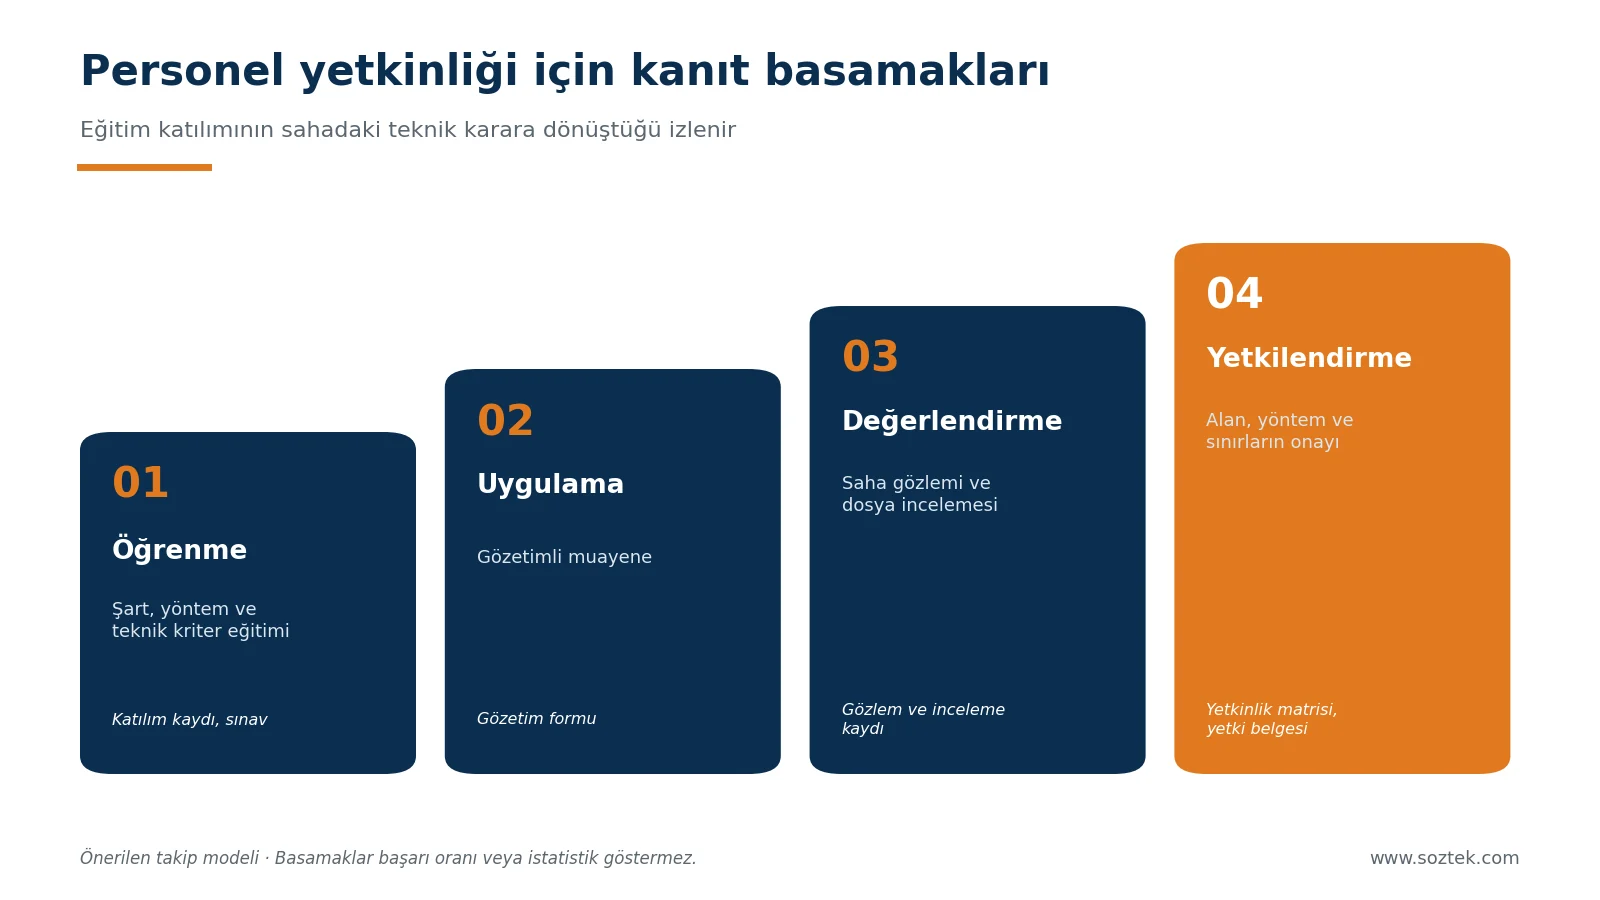
| Kayıt | Önerilen içerik | İnceleme sorusu |
|---|---|---|
| Yetkinlik matrisi | Alan, yöntem, teknik kriter, yetki sınırı | Kişi hangi işleri yapabilir? |
| Saha gözlemi | Gözlemci, iş örneği, bulgular, karar | Doğru yöntemi uygulayabiliyor mu? |
| Dosya incelemesi | Ham veri, hesaplama, sonuç gerekçesi | Kararı izlenebilir mi? |
| Yetkilendirme | Onaylayan, tarih, sınırlar, koşullar | Yetkinin kapsamı açık mı? |
Örnek: Kaldırma ekipmanında deneyimli bir personelin başka bir teknik alandaki işi otomatik olarak yapabileceği varsayılmamalıdır. Yeni alanın yöntemi, ekipmanı ve değerlendirme kriterleri için ek kanıtlar belirlenir; eğitim sonrasında örnek dosya incelemesi veya gözetimli uygulama, öğrenilen bilginin işe yansımasını gösterir.
Küçük bir kuruluşta takip sistemi karmaşık olmak zorunda değildir. Tek bir kontrollü çizelge kullanılabilir; ancak yetki değişikliğini kimin onayladığı ve eski kayıtların nasıl korunacağı belli olmalıdır (Ek-5).
Veri ve bilgi kontrolü · Dijital kayıtlar ve muayene raporları
Veri ve bilgi kontrolü, ISO'nun yeni baskı özetinde yer alan değişim alanlarındandır [1]. Elektronik form kullanan kuruluşlar için pratik soru şudur: Bir rapordaki sonuca hangi saha verisinin, hangi hesaplama sürümünün ve hangi onayın yol açtığı sonradan gösterilebiliyor mu?
Şekil 6. Dijital muayenede kanıt zinciri – zorunlu bir yazılım mimarisi değildir
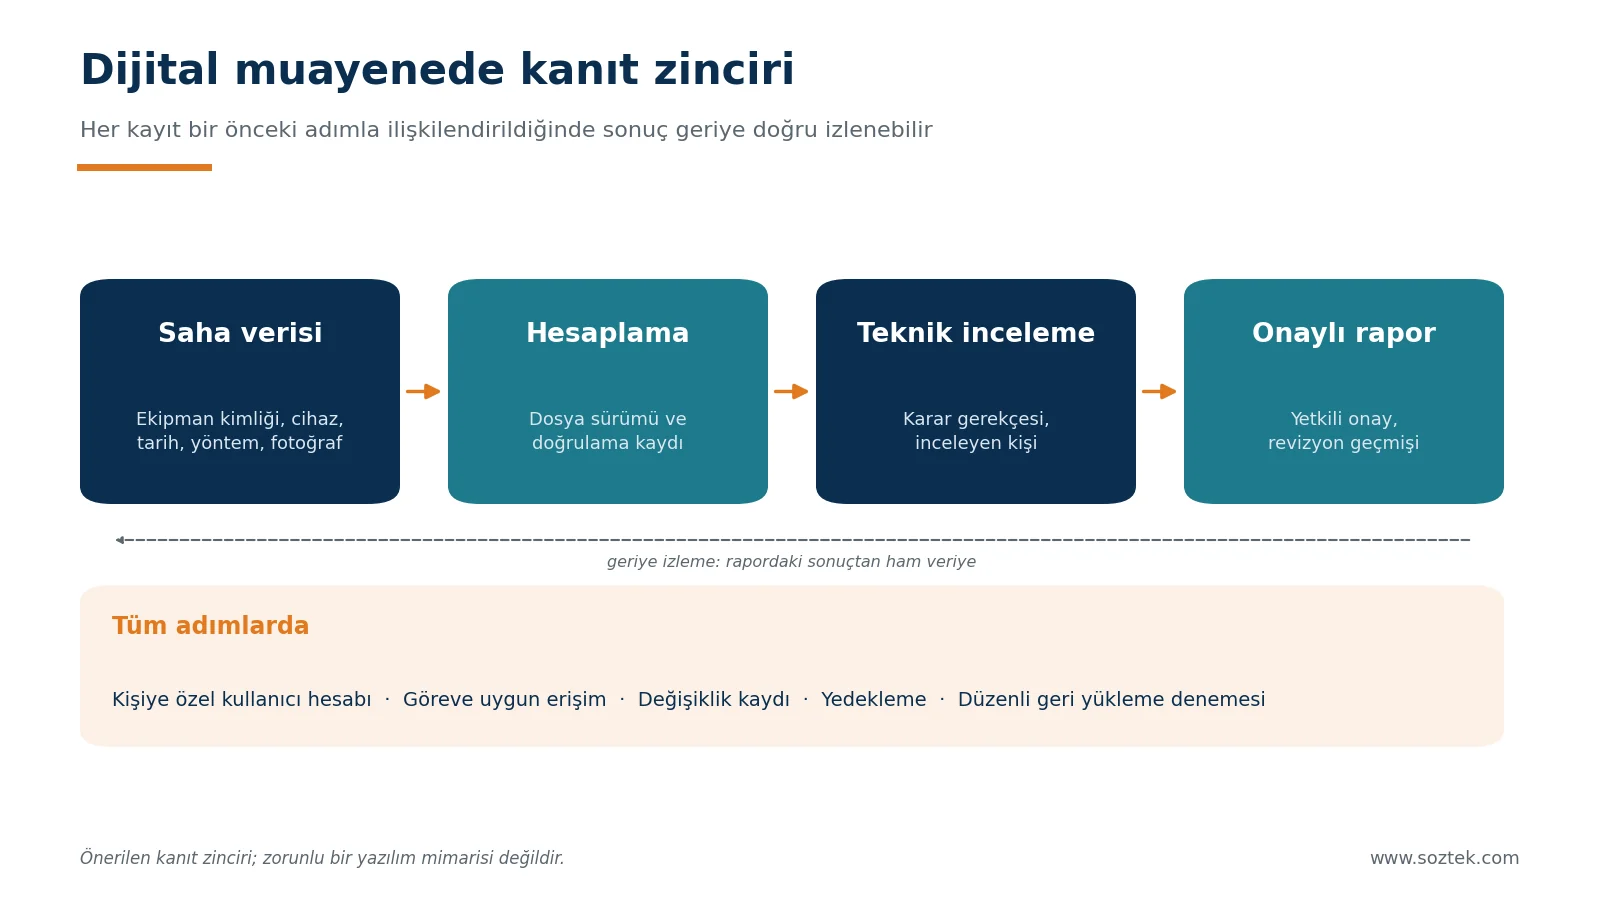
Hesaplama dosyasını teknik araç olarak yönetin. Excel veya çevrim içi bir hesaplama ekranı yalnızca bir form olarak görülmez. Formüller bilinen girdilerle beklenen sonuçlar karşılaştırılarak test edilir; sınır değer, boş alan, hatalı birim ve sıfır değeri denenir. Dosyanın sürümü, o sürümle düzenlenen raporlarla ilişkilendirilir; değişiklikten sonra yeniden kontrol edilmesi gereken hesaplar belirlenir.
Düzeltme ile geçmişi silmeyi ayırın. Rapor değiştirildiğinde ilk sürümü kaybetmeden yeni sürümün neyi düzelttiğini kaydetmek, müşteriyle ve teknik incelemeyle bağlantıyı korur. Saha fotoğrafları, ölçüm dosyaları ve teknik notlar için benzersiz iş numarası kullanılması; müşteriye gönderilen sürümün hangi dosya olduğunun açık olması önerilir.
Erişimi kişiselleştirin. Kişiye özel kullanıcı hesabı, göreve uygun erişim ve düzenli geri yükleme denemesi temel kontrollerdir. Ortak şifre, değiştirilmiş veriyi kimin kaydettiğini belirsiz bırakır. Bulut hizmeti kullanılıyorsa erişim iptali, veri dışa aktarımı ve hizmet kesintisinde çalışma yöntemi pilot dosya üzerinden denenebilir (Ek-6).
Dijital ve uzaktan muayene araçları. Tesis ve ekipman şartları teknoloji sistemlerini, yapay zekâ uygulamalarını ve uzaktan muayene araçlarını kapsayacak biçimde genişledi [6]. Dron, kamera sistemi veya yazılım tabanlı ölçüm aracı kullanılıyorsa kullanım öncesi doğrulama, yazılım güncellemesi sonrası yeniden değerlendirme ve veri güvenliği planlanmalıdır. Yük testi ağırlıkları ve dinamometre gibi klasik ölçüm ekipmanlarının kalibrasyon ve ara kontrol programı da bu kapsamda gözden geçirilmelidir.
Madde 7.5 ve 7.6 · İtiraz, şikâyet ve tarafsız karar akışı
TÜRKAK'ın revizyon duyurusunda itiraz (Madde 7.5) ve şikâyet (Madde 7.6) süreçleri ayrı madde başlıklarıyla vurgulanır [3]. Uygulamada ilk iş, gelen bildirimin konusunu doğru kaydetmektir: bir teknik sonucun yeniden değerlendirilmesi talebi ile hizmetin gecikmesine ilişkin memnuniyetsizlik aynı inceleme sorularını doğurmaz.
Şekil 7. İtiraz ve şikâyet karar akışı – örnek uygulama
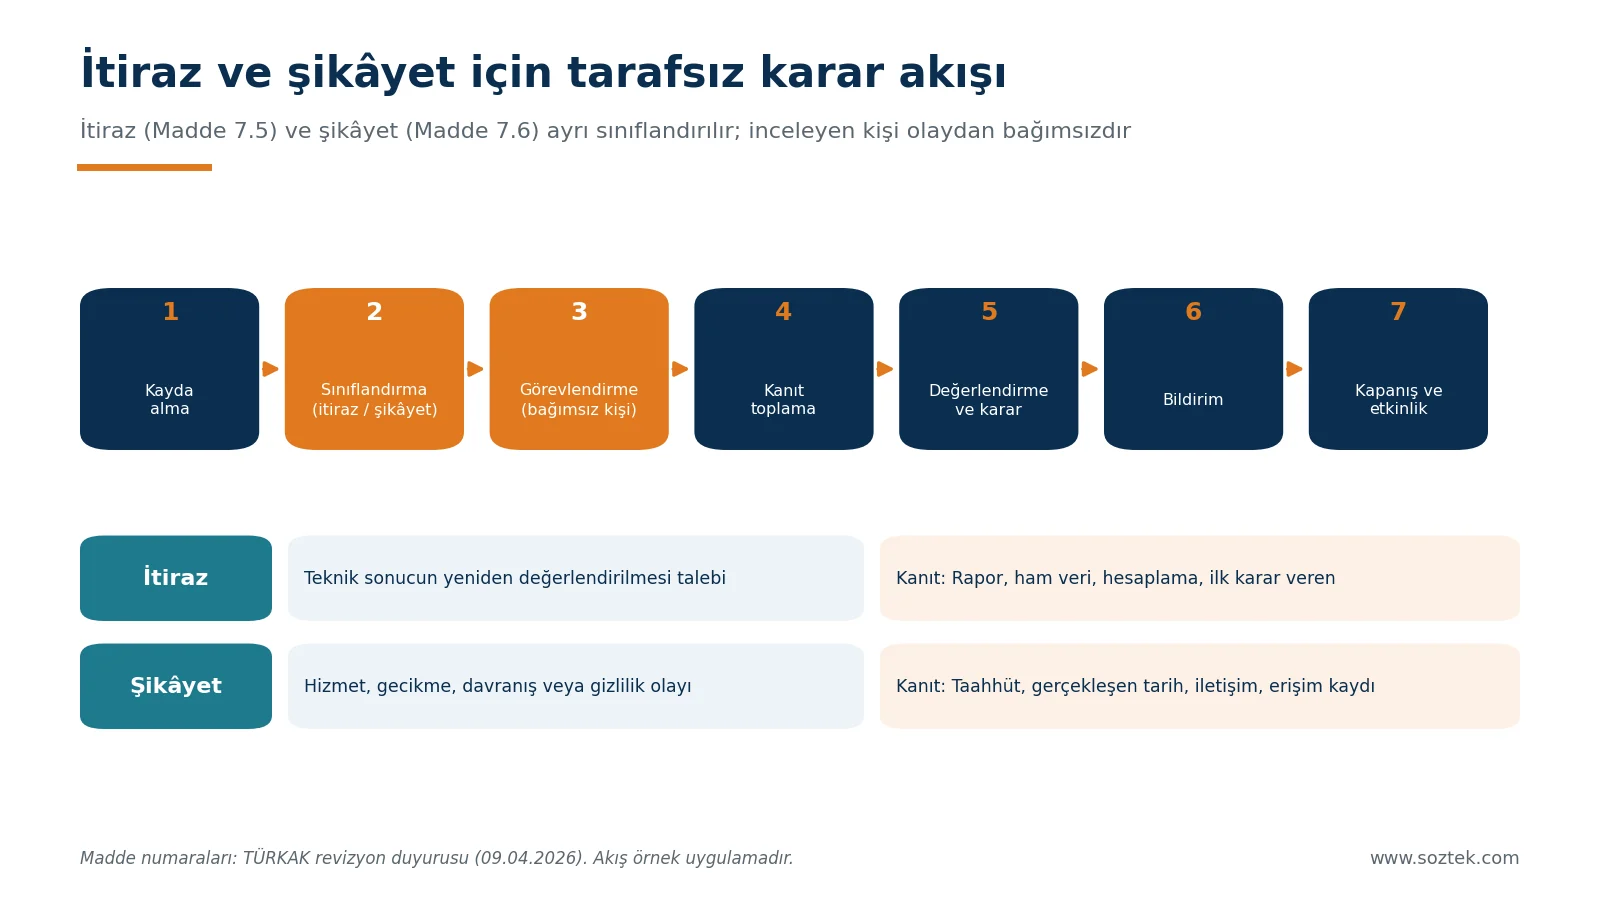
| Örnek bildirim | İlk değerlendirme odağı | Önerilen kayıt |
|---|---|---|
| Rapordaki teknik sonuca katılmıyorum | Teknik kararın dayanağı ve yeniden değerlendirme (itiraz) | İlgili rapor, talep, ham veri ve inceleyen kişi |
| Rapor belirtilen sürede gönderilmedi | Hizmet akışı ve gecikmenin nedeni (şikâyet) | Taahhüt, gerçekleşen tarih ve iletişim |
| Dosyam izinsiz bir kişiyle paylaşıldı | Erişim ve gizlilik olayı (şikâyet) | Alıcı, kapsam, erişim kaydı ve alınan önlem |
İnceleyen kişinin rolünü görünür kılın. Önerilen akış; kayda alma, sınıflandırma, görevlendirme, kanıt toplama, değerlendirme, bildirim ve kapanış adımlarından oluşur. Olayda rol alan kişiler ile inceleme ve onay rollerini kayıt üzerinde ayırmak olası çıkar ilişkilerini değerlendirmeyi kolaylaştırır. Tek kişilik veya küçük ekipli yapılarda da yetkinlik ve tarafsızlık değerlendirmesi somut olarak yapılmalıdır. Süreç tanımlarının müşterilere erişilebilir olması (ör. web sitesinde yayımlanması) pratik bir uyum adımıdır (Ek-7).
Tek bir olaydan sistemik iyileştirmeye ilerleyin. Bir hesaplama hatası nedeniyle rapora itiraz edildiğini düşünün. Yalnızca o raporu düzeltmek yerine aynı formül sürümüyle üretilmiş diğer raporlar taranır; cihaz birimi ile hesaplama dosyasındaki birim alanının uyumu da incelenir. Düzeltme mevcut hatayı giderir, neden analizi tekrarın kaynağını araştırır, düzeltici faaliyet o kaynağa müdahale eder. Etkinlik kontrolünde "prosedür güncellendi" ifadesi yerine yeni uygulamadaki örnek kayıtlar incelenir (Ek-8).
Risk temelli düşünme · Risk ve fırsatların yönetimi
Risk temelli düşünme şartların geneline yayıldı [1]; önleyici faaliyet yaklaşımının yerini risk ve fırsat yönetimi alıyor [6]. Orantılı bir yaklaşım yeterlidir: karmaşık bir metodoloji gerekmez, ancak risklerin belirlendiği, değerlendirildiği, önlem alındığı ve etkinliğin izlendiği kayıtlı bir sistem gerekir. Risk ve fırsat değerlendirmesinin sonuçları yönetim değerlendirmesinin girdileri arasına eklenmelidir.
Diğer uygulama alanları
- Dışarıdan sağlanan ürün ve hizmetler: Kalibrasyon laboratuvarları, tahribatsız muayene alt yüklenicileri, yazılım ve bulut hizmet sağlayıcıları için onaylı tedarikçi kaydı, seçim ve değerlendirme kriterleri tutulmalıdır [6].
- Sorumluluk ve sigorta: Sigorta poliçesinin veya yedek kaynağın yeterliliğini gösteren yazılı bir değerlendirme hazırlanması önerilir; kule vinç veya yüksek kapasiteli mobil vinç muayenesinde olası hasar senaryoları ile poliçe teminatları karşılaştırılabilir.
- Yönetim sistemi: Ortak CASCO yapısı nedeniyle birden fazla akreditasyonu olan kuruluşlar yönetim sistemi dokümanlarını birleştirme fırsatı bulur [8].
Değişikliklerin muayene kuruluşuna etkisi
Şekil 8. Değişikliklerin etki grafiği – uzman değerlendirmesi, ölçülmüş veri değildir
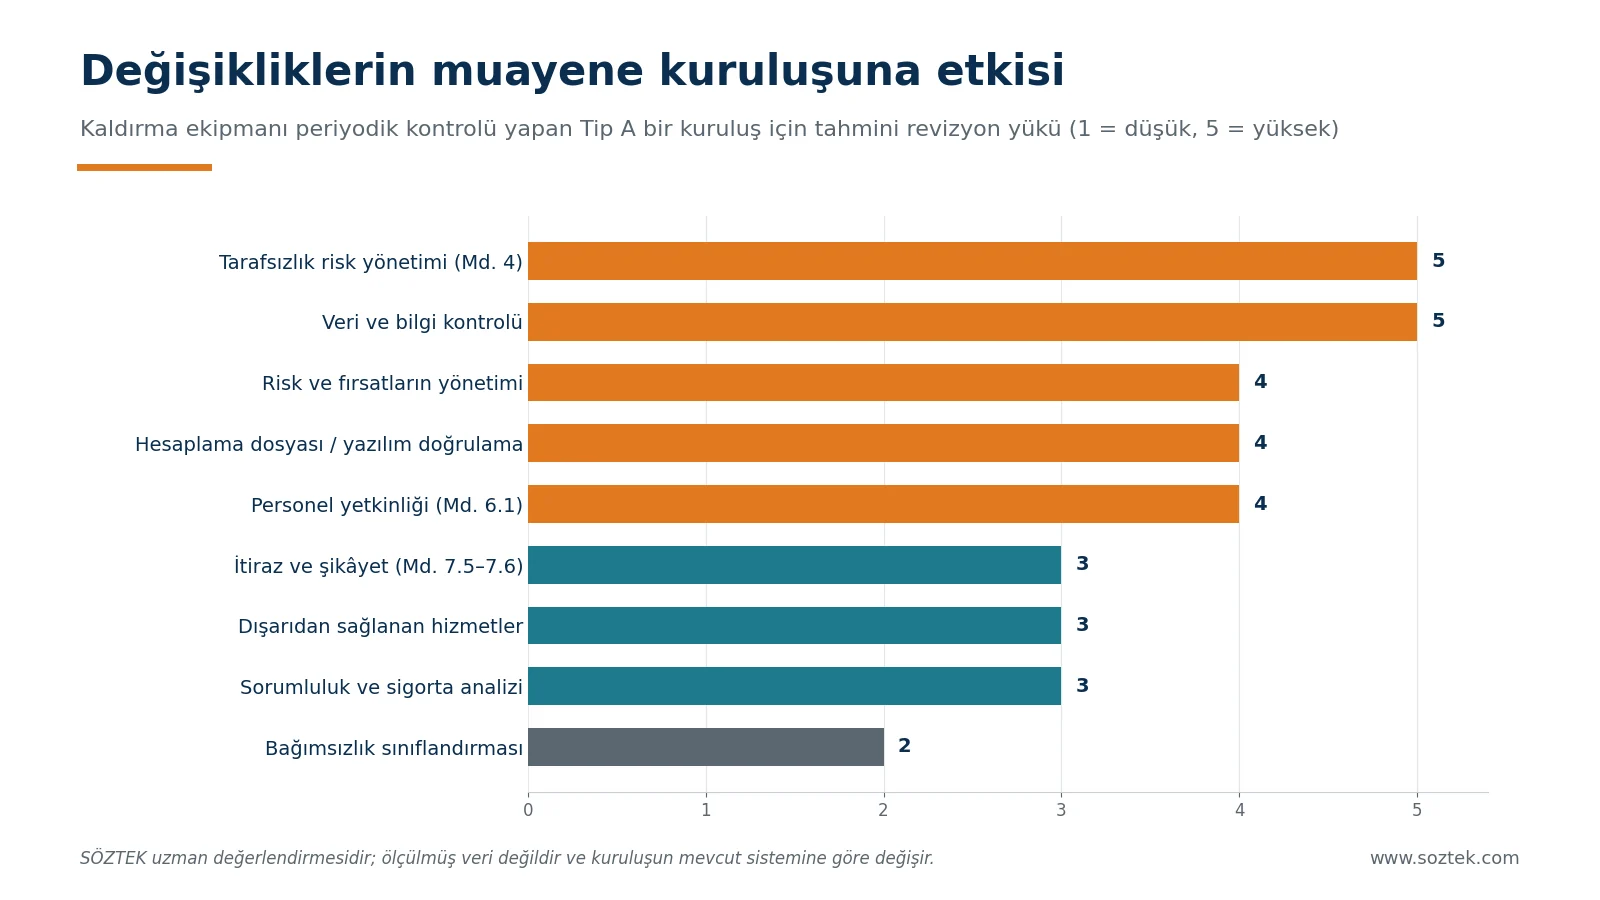
Grafik, kaldırma ve iletme makinelerinin periyodik kontrolünü yapan Tip A bir muayene kuruluşu için tahmini revizyon yükünü gösterir. En fazla emek tarafsızlık risk yönetimi ile veri ve bilgi kontrolü tarafındadır. Tip A kuruluşlarda bağımsızlık sınıflandırmasının kendisi görece az iş çıkarır; asıl iş statünün yeniden doğrulanabilir olmasını sağlamaktır.
Geçiş çalışmasını uygulanabilir bir plana dönüştürün
Şekil 9. Örnek 12 haftalık geçiş planı – süreler öneridir; resmî takvim veya denetim süresi değildir
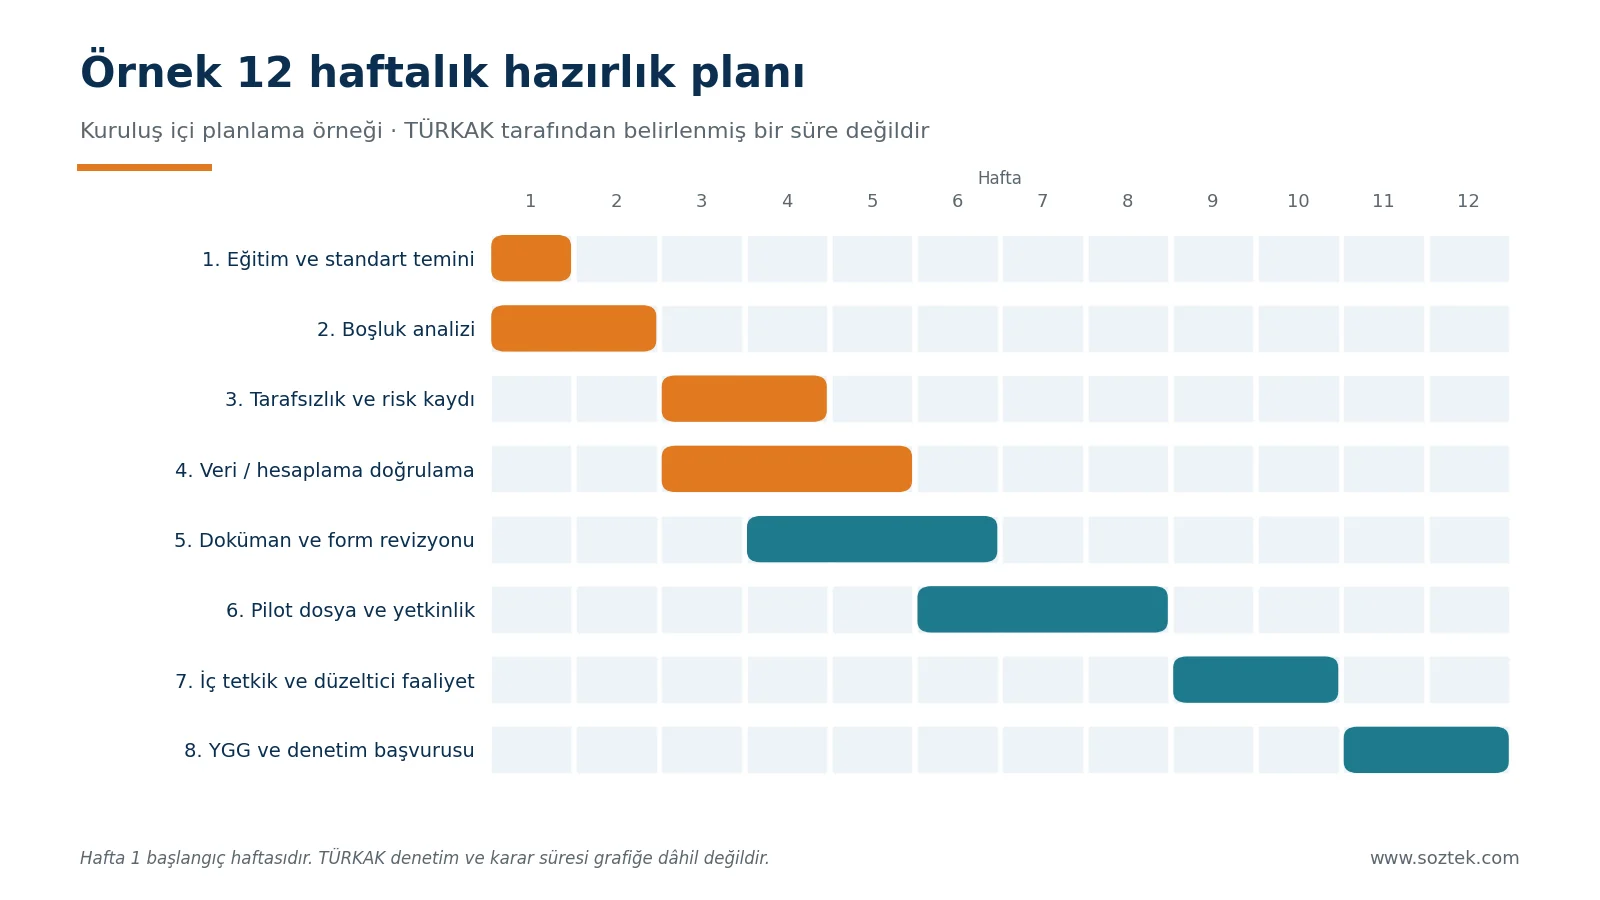
- Eğitim ve standart temini: TS EN ISO/IEC 17020:2026 metnini temin edin; bir geçiş koordinatörü atayın, kalite, teknik yönetim ve muayene personeline geçiş eğitimi verin.
- Boşluk analizi: Her şart için mevcut kanıtı, eksikliği, etkilenen işleri, sorumluyu, hedef tarihi ve kapanış ölçütünü kaydedin (Ek-1).
- Tarafsızlık ve risk kaydı: Ortaklık, yönetim, personel ve müşteri ilişkilerini faaliyet haritasına ekleyin; tarafsızlık risklerini ve risk-fırsat kaydını yenileyin (Ek-2, Ek-3).
- Veri ve hesaplama doğrulama: Elektronik form, hesaplama dosyası, rapor yazılımı ve bulut hizmetlerini doğrulayın; erişim, sürüm ve geri yükleme kontrollerini deneyin (Ek-5).
- Doküman ve form revizyonu: Görev tanımları, itiraz ve şikâyet akışları, yetkinlik matrisi ve muayene kayıtlarını birlikte revize edin; eski formları kullanımdan kaldırın.
- Pilot dosya ve yetkinlik: Yeni formları gerçek iş dosyalarında deneyin; saha gözlemi ve dosya incelemesiyle alan bazlı yetkilendirmeleri güncelleyin (Ek-4).
- İç tetkik ve düzeltici faaliyet: Bir iş dosyasını talepten rapora ve rapordan ham veriye izleyerek iç tetkik yapın; bulguları neden analiziyle kapatın.
- Yönetim değerlendirmesi ve denetim başvurusu: Açık faaliyetleri ve kaynak ihtiyaçlarını yönetim değerlendirmesinde karara bağlayın; TÜRKAK geçiş politikasına göre denetim sürümünü ve tarihini planlayın.
Planın ilk iki haftasında kapsam, mevcut belgeler ve uygulama kayıtları birlikte incelenir; her eksik için etkilenen süreç, sorumlu ve beklenen kanıt yazılır. Tamamlanma ölçütü olarak "doküman yayımlandı" yerine, örneğin "yeni form üç farklı iş dosyasında denendi ve sonuçlar incelendi" gibi doğrulanabilir bir çıktı seçilir. İş sayısı kuruluşun riskine göre belirlenir; üç örnek bir standart şartı değildir.
Revizyon aşamasında görev tanımları, tarafsızlık değerlendirmeleri, yetkinlik matrisi, muayene kayıtları ve itiraz/şikâyet akışları birlikte ele alınır; eski formun sahada kullanılmasını önlemek için dağıtım noktaları belirlenir. İç tetkikte yalnızca belge listesi kontrol edilmez: bir müşteri talebinden başlayıp görevlendirme, saha uygulaması, hesaplama ve rapor teslimine kadar aynı işin izi sürülür; ardından ters yönde rapordaki sonuçtan ham veriye gidilir.
Yönetim değerlendirmesinde açık faaliyetler, insan kaynağı, cihaz ve yazılım ihtiyaçları ile denetime hazırlık birlikte ele alınır. Kritik bir eksiklik sürüyorsa, tamamlanmış satırların oranı yüksek olsa bile ilgili risk açık tutulur; bir hazır olma yüzdesi tek başına teknik uygunluk kararı değildir.
Rol ve sorumluluk dağılımı (öneri)
| İş paketi | Üst yönetim | Geçiş koordinatörü / kalite | Teknik yönetici | Muayene personeli |
|---|---|---|---|---|
| Kaynak ve öncelik kararı | Karar verir | Hazırlar | Görüş verir | — |
| Boşluk analizi | Bilgilendirilir | Yürütür | Katılır | Katılır |
| Tarafsızlık ve Tip A doğrulaması | Onaylar | Yürütür | Katılır | Beyan verir |
| Veri ve hesaplama doğrulama | Bilgilendirilir | Koordine eder | Yürütür | Test eder |
| Yetkinlik ve yetkilendirme | Bilgilendirilir | Kayıt tutar | Karar verir | Kanıt sunar |
| İç tetkik ve YGG | YGG'yi yönetir | Planlar | Katılır | Katılır |
Denetime hazırlık: kanıt matrisi
Aşağıdaki matris, geçiş denetimi öncesinde her başlık için hangi kanıtın gösterilebileceğini ve kuruluşun kendine sorması gereken kontrol sorusunu özetler. Bir değerlendirme aracı olarak hazırlanmıştır; TÜRKAK'ın denetim kontrol listesi değildir.
| Başlık | Gösterilebilir kanıt | Kontrol sorusu | Sık görülen zayıflık |
|---|---|---|---|
| Tarafsızlık ve gizlilik (Md. 4) | Tetikleyici bazlı risk kaydı, önlem kanıtları, gizlilik kuralları | Son ortaklık/personel değişikliği risk kaydına işlendi mi? | Yıllık tablo; önlemin uygulandığına dair kanıt yok |
| Bağımsızlık (Tip A) | Faaliyet haritası, bağımsızlık beyanları, Ek-4 | Grup şirketlerinin hizmetleri statüyü etkiliyor mu? | Statü yalnızca ilk akreditasyonda değerlendirilmiş |
| Personel (Md. 6.1) | Yetkinlik matrisi, saha gözlemi, dosya incelemesi, yetki kaydı | Yetki sınırı alan ve yöntem bazında tanımlı mı? | Eğitim katılım belgesi yetkinlik kanıtı sayılmış |
| Veri ve bilgi kontrolü | Doğrulama kayıtları, sürüm listesi, erişim yetkileri, geri yükleme testi | Rapordaki sonuçtan ham veriye geri gidilebiliyor mu? | Ortak şifre; eski rapor sürümünün üzerine kayıt |
| İtiraz (Md. 7.5) / Şikâyet (Md. 7.6) | Ayrı akışlar, bağımsız inceleyen kaydı, bildirimler | İnceleyen kişi olayda rol almamış mı? | İtiraz ve şikâyet aynı kayıtta, sınıflandırmasız |
| Risk ve fırsatlar | Risk-fırsat kaydı, YGG tutanağı | Riskler YGG kararlarına yansıyor mu? | Önleyici faaliyet formunun adı değiştirilmiş |
| Dış tedarik | Onaylı tedarikçi kaydı, değerlendirmeler | Bulut ve yazılım sağlayıcıları kayıtta mı? | Yalnızca kalibrasyon laboratuvarı izleniyor |
| Etkinlik | Pilot dosyalar, iç tetkik izleri, kapanış kayıtları | Faaliyet gerçek iş dosyasında doğrulandı mı? | Faaliyet imzayla kapatılmış |
Örnek dosya incelemesi ve sık yapılan hatalar
Aşağıdaki senaryo öğretici bir örnektir; gerçek bir kuruluşun sonucu veya akreditasyon beyanı değildir. Kuruluş, kaldırma ekipmanı muayenelerine ait elektronik formlarını geçiş kapsamında yenilemektedir. Pilot uygulamada bir rapordaki ekipman kimliği ile saha fotoğrafının dosya adının birbirini doğrulamadığı görülür.
- Belirsizliği giderin: İş numarası, ekipman kimliği, fotoğraf zamanı ve saha kaydı karşılaştırılır. Eşleştirme yapılamıyorsa belirsiz bilgi doğrulanmış gibi rapora taşınmaz; aynı kayıt yöntemini kullanan diğer işler de taranır.
- Nedeni anlayın: Fotoğrafı yükleyen kişi doğru iş dosyasını seçememiş, form ekipman kimliğini zorunlu tutmuyor veya aynı isimle açılan klasörler karışmış olabilir. Çözüm olarak iş numarasına bağlı dosya yükleme, zorunlu kimlik kontrolü ve rapor öncesi eşleştirme adımı değerlendirilir.
- Etkinliği gösterin: Değişiklikten sonra seçilen yeni dosyalarda ekipman, ham veri ve rapor bağlantısı kontrol edilir. Kapanış kaydında incelenen dosyalar, kontrol tarihi, değerlendiren kişi ve devam eden kısıtlar yazılır.
| Yaygın hata | Daha güçlü uygulama |
|---|---|
| Sadece standart yılını değiştirmek | Etkilenen görev, süreç ve kayıtları birlikte incelemek |
| Eğitim listesini yeterli saymak | Saha uygulaması ve teknik karar örneğini değerlendirmek |
| Tüm dokümanları aynı öncelikte ele almak | Sonucu ve tarafsızlığı etkileyen boşluklara öncelik vermek |
| Güncel dosyayla eski raporu yeniden yazmak | Kullanılan sürümü ve değişiklik geçmişini korumak |
| Faaliyeti yalnızca imzayla kapatmak | Örnek uygulamadan etkinlik kanıtı toplamak |
| Tip A statüsünü kalıcı kabul etmek | Ortaklık ve hizmet değişikliklerinde statüyü yeniden doğrulamak |
Uygulama şablonları
Rehberle birlikte sunulan düzenlenebilir şablonlar, hazırlık çalışmalarını görünür ve izlenebilir hâle getirmek için kullanılabilir. Kuruluşun belge kodları, sorumluları ve muayene alanlarıyla uyarlanmalı; madde eşleştirmeleri lisanslı standarttan doğrulanmalıdır. Şablonlar resmî TÜRKAK formu değildir.
| Ek | Şablon | Ne için kullanılır |
|---|---|---|
| Ek-1 | Boşluk analizi ve kanıt kaydı | Her şart için mevcut kanıt, boşluk, etkilenen işler ve kapanış ölçütü |
| Ek-2 | Geçiş faaliyet planı | İş paketleri, sorumlu, hedef ve gerçekleşen tarih, kanıt ve durum |
| Ek-3 | Tarafsızlık riski incelemesi ve risk kaydı | İlişki/olay bazında risk, önlem, kalan risk ve izleme kanıtı |
| Ek-4 | Tip A statü doğrulama kontrol listesi | Ortaklık, yönetim, hizmet ve personel ilişkilerinin periyodik doğrulaması |
| Ek-5 | Personel yetkinlik ve yetkilendirme kaydı | Alan, yöntem, kanıt, yetki sınırları ve yeniden değerlendirme |
| Ek-6 | Dijital kayıt pilot kontrol listesi ve hesaplama doğrulama kaydı | Veri bağlantısı, sürüm, erişim, yedek ve formül testleri |
| Ek-7 | İtiraz ve şikâyet kayıt formu | Sınıflandırma, bağımsız inceleyen, kanıt, karar ve bildirim |
| Ek-8 | Faaliyet kapanışı ve yönetim değerlendirmesi karar kaydı | Düzeltme, neden analizi, etkinlik kanıtı ve hazır olma kararı |
Pratik başlangıç: Ek-1 boşluk analizini ve Ek-2 faaliyet planını aynı toplantıda doldurun. Önce mevcut kanıtı yazın, sonra eksikliği ve yapılacak işi tanımlayın.
Periyodik kontrol hizmeti alan işletmeler için ne anlama geliyor?
İş Ekipmanlarının Kullanımında Sağlık ve Güvenlik Şartları Yönetmeliği kapsamındaki periyodik kontrol yükümlülükleri standart revizyonuyla değişmez. İşverenler açısından önemli olan, raporu düzenleyen kuruluşun geçerli bir TÜRKAK akreditasyonuna sahip olması ve kontrol edilen ekipmanın akreditasyon kapsamında bulunmasıdır. Geçiş sürecinde hizmet aldığınız muayene kuruluşuna geçiş planını sormak, tedarikçi değerlendirmesi açısından da yerinde bir adımdır.
SÖZTEK hakkında
SÖZTEK Makina Mühendislik Periyodik Kontrol, TÜRKAK tarafından AB-0830-M numarasıyla Tip A muayene kuruluşu olarak akredite edilmiştir. Akreditasyon kapsamımız; köprülü ve gezer köprülü vinç, monoray, portal, mobil ve kule vinçler, caraskal, kriko, çektirme, transpalet, istif makinesi ve forklift gibi kaldırma ve iletme makinelerinin periyodik kontrolünü içerir. ISO/IEC 17020:2026 geçiş sürecini kendi kalite yönetim sistemimizde yürütüyor, deneyimlerimizi bu tür teknik içeriklerle paylaşıyoruz.
Merak edilen sorular
ISO/IEC 17020:2026 yayımlandı mı?
Evet. ISO/IEC 17020 standardının üçüncü baskısı 27 Mart 2026 tarihinde yayımlandı ve 2012 baskısının yerini aldı. Türkiye'de TS EN ISO/IEC 17020:2026 olarak kullanılmaktadır.
TÜRKAK geçişinde hangi tarihler önemli?
TÜRKAK'ın 15 Haziran 2026 tarihli geçiş politikasına göre 1 Kasım 2026'dan itibaren yeni başvurular yalnızca 2026 sürümüyle alınır; 1 Mayıs 2027'den itibaren tüm ilk akreditasyon denetimleri yeni sürümle yapılır; mevcut akredite kuruluşlar için hazırlık son tarihi 31 Temmuz 2027'dir; 1 Ağustos 2027'den itibaren gözetim, kapsam genişletme ve yenileme denetimleri yeni sürümle yürütülür; geçiş 27 Mart 2029'da tamamlanır.
Mevcut TÜRKAK akreditasyonum hemen geçersiz olur mu?
Hayır. 2012 sürümüne dayanan akreditasyonlar geçiş süresi boyunca geçerlidir. Ancak geçişin 27 Mart 2029'a kadar tamamlanması gerekir; bu tarihten sonra 2012 sürümüne dayanan akreditasyonların geçerliliği sona erer.
Mevcut akredite kuruluş denetim sürümünü seçebilir mi?
Evet. TÜRKAK geçiş politikasına göre mevcut akredite kuruluşlar 1 Kasım 2026 ile 31 Temmuz 2027 arasında denetimin hangi sürüme göre yapılacağını seçebilir. 1 Ağustos 2027'den itibaren rutin gözetim, kapsam genişletme ve yenileme denetimleri 2026 sürümüyle yürütülür.
Tip B ve Tip C ifadeleri yeni baskıda nasıl ele alınıyor?
Yeni baskıda bağımsızlık sınıflandırması Tip A ve Tip A Olmayan olarak sadeleştirildi. Kuruluş kendi yapısını yeni şartlar üzerinden değerlendirmelidir. Tip A Olmayan ifadesi tarafsızlık beklentisinin ortadan kalktığı anlamına gelmez.
Tip A bir muayene kuruluşu için en kritik değişiklik nedir?
En büyük iş yükü tarafsızlık tarafındadır. Tarafsızlık risklerinin açık, yapılandırılmış ve belgelenmiş biçimde yönetilmesi; ortaklık, yönetim ve personel ilişkilerinin izlenmesi ve Tip A statüsünün kuruluş ilişkileri değiştikçe yeniden doğrulanması beklenir.
Veri ve bilgi kontrolü ne getiriyor?
Veri ve bilgi kontrolü revizyonun öne çıkan yeni alanlarındandır. Bir rapordaki sonuca hangi saha verisinin, hangi hesaplama sürümünün ve hangi onayın yol açtığının sonradan gösterilebilmesi; kişiye özel erişim, değişiklik kaydı, yedekleme ve geri yükleme kontrolleri pratik karşılıklarıdır.
Uzaktan muayene, dron veya yapay zekâ kullanılabilir mi?
Kullanılabilir, ancak kontrollü şekilde. Yeni sürümde tesis ve ekipman şartları teknoloji sistemlerini ve uzaktan muayene araçlarını da kapsayacak biçimde genişletildi. Bu araçların kullanımdan önce doğrulanması, yazılım güncellemesinden sonra yeniden değerlendirilmesi ve veri güvenliğinin sağlanması gerekir.
Yalnızca kalite el kitabını güncellemek yeterli mi?
Hayır. Hazırlığı tek doküman üzerinden yürütmek önerilmez. Görevler, formlar, yazılım, personel yetkileri ve uygulama kayıtları arasında tutarlılık kontrolü yapılmalı; değişiklikler pilot iş dosyalarında denenmelidir.
Geçiş eğitimi katılım belgesi yetkinliği kanıtlar mı?
Katılım belgesi yalnızca eğitime katılmayı gösterir. Uygulamadaki yetkinliği göstermek için saha gözlemi, örnek dosya incelemesi ve alan bazlı yetkilendirme kayıtlarının birlikte ele alınması önerilir.
Her kuruluş yeni bir yazılım satın almak zorunda mı?
Hayır. Belirli bir yazılım satın almak zorunlu değildir. Mevcut sistemin erişim kontrolü, hesaplama doğruluğu, sürüm takibi ve kayıtların geri alınabilmesi bakımından değerlendirilmesiyle başlanabilir.
Boşluk analizi nasıl hazırlanır?
Önce güncel şart ile mevcut uygulama eşleştirilir. Ardından mevcut kanıt, eksiklik, etkilenen işler, sorumlu, hedef tarih ve kapanış ölçütü kaydedilir. Şartın madde numarası lisanslı standart metninden doğrulanmalıdır.
Örnek şablonlar doğrudan kullanılabilir mi?
Şablonlar başlangıç aracıdır. Kuruluşun muayene kapsamına, görev dağılımına ve belge sistemine göre uyarlanmalıdır. Doldurulmuş bir şablon tek başına uygunluk veya akreditasyon kanıtı değildir ve resmî TÜRKAK formu yerine geçmez.
ISO/IEC 17020 ekipmanın teknik kabul sınırlarını verir mi?
Hayır. Bu standardın odağı muayene kuruluşudur. Ekipmana ilişkin değerlendirme için uygulanabilir mevzuat, teknik standart, muayene yöntemi ve sözleşme şartları ayrıca belirlenir.
İç tetkike nereden başlamak yararlı olur?
Tamamlanmış bir iş dosyasını müşteri talebinden rapor teslimine kadar izlemek, ardından rapordaki sonuçtan ham veriye geri gitmek yararlı bir başlangıçtır. Görevlendirme, yetkinlik, cihaz, ham veri, hesaplama ve onay bağlantıları birlikte incelenir.
Standart değişince eski raporlar yeniden düzenlenir mi?
Baskı değişikliği tek başına eski raporları yeniden yazmak için gerekçe değildir. Somut bir hata, müşteri talebi, sözleşme ve uygulanabilir kurallar dosya bazında değerlendirilmelidir; düzeltme yapılırsa ilk sürüm ve değişiklik geçmişi korunmalıdır.
Geçiş hazırlığını kim yönetmeli?
Kuruluş içinden bir geçiş koordinatörü belirlenmesi yararlıdır. Teknik kararlar, personel yetkinliği ve kayıt sistemi sorumluları çalışmaya katılmalı; kaynak ve öncelik kararları üst yönetim tarafından izlenmelidir.
Periyodik kontrol hizmeti alan işletmeler için ne değişir?
İşverenlerin periyodik kontrol yükümlülükleri standart revizyonuyla değişmez. Raporu düzenleyen kuruluşun geçerli TÜRKAK akreditasyonuna sahip olması ve ekipmanın akreditasyon kapsamında bulunması önemlidir. Geçiş sürecinde hizmet alınan kuruluşun geçiş planını sormak yerinde bir adımdır.
Resmî kaynaklar
- [1] ISO – ISO/IEC 17020:2026 Conformity assessment — Requirements for bodies performing inspection (ürün ve revizyon özeti)
- [2] IEC Webstore – ISO/IEC 17020:2026 yayın kaydı
- [3] TÜRKAK – ISO/IEC 17020:2026 Muayene Kuruluşları İçin Şartlar Standardı Revizyonu Yayımlandı (09.04.2026)
- [4] TÜRKAK – TS EN ISO 17020 Standardı Geçiş Politikası Hakkında Duyuru (15.06.2026)
- [5] TSE – TS EN ISO/IEC 17020:2026 Geçiş Eğitimi Duyurusu
- [6] UKAS – Technical Bulletin: ISO/IEC 17020:2026 transition arrangements
- [7] NAC – ISO/IEC 17020:2026 Transition
- [8] ANSI/ANAB – 2026 Revision of ISO/IEC 17020: What Changes Are Coming
Kaynak kontrolü: 30 Eylül 2026. Geçiş başvurusu ve denetim planlamasında TÜRKAK'ın güncel duyurusu esas alınmalıdır. Bu makaledeki örnek araçlar resmî TÜRKAK formu değildir ve standardın lisanslı metninin yerine geçmez.
SÖZTEK · ISO/IEC 17020:2026 Geçiş Rehberi – Ek Dokümanı
Geçiş Uygulama Şablonları
Düzenlenebilir örnekler · Resmî TÜRKAK formu değildir
Bu formlar, ISO/IEC 17020:2026 hazırlık çalışmalarını görünür ve izlenebilir hâle getirmek için kullanılabilir. Kuruluşun belge kodları, sorumluları ve muayene alanlarıyla uyarlayın. Madde eşleştirmelerini standardın güncel lisanslı nüshasından doğrulayın. Boş alanlar doldurulmadan form tamamlanmış sayılmaz.
| Ek | Şablon | Ne için kullanılır |
|---|---|---|
| Ek-1 | Boşluk analizi ve kanıt kaydı | Her şart için mevcut kanıt, boşluk, etkilenen işler ve kapanış ölçütü |
| Ek-2 | Geçiş faaliyet planı | İş paketleri, sorumlu, hedef ve gerçekleşen tarih, kanıt ve durum |
| Ek-3 | Tarafsızlık riski incelemesi ve risk kaydı | İlişki/olay bazında risk, önlem, kalan risk ve izleme kanıtı |
| Ek-4 | Tip A statü doğrulama kontrol listesi | Ortaklık, yönetim, hizmet ve personel ilişkilerinin periyodik doğrulaması |
| Ek-5 | Personel yetkinlik ve yetkilendirme kaydı | Alan, yöntem, kanıt, yetki sınırları ve yeniden değerlendirme |
| Ek-6 | Dijital kayıt pilot kontrol listesi ve hesaplama doğrulama kaydı | Veri bağlantısı, sürüm, erişim, yedek ve formül testleri |
| Ek-7 | İtiraz ve şikâyet kayıt formu | Sınıflandırma, bağımsız inceleyen, kanıt, karar ve bildirim |
| Ek-8 | Faaliyet kapanışı ve yönetim değerlendirmesi karar kaydı | Düzeltme, neden analizi, etkinlik kanıtı ve hazır olma kararı |
Ek-1 · Boşluk analizi ve kanıt kaydı
Her boşluk için ayrı bir kayıt açın. Önce mevcut kanıtı yazın, ardından boşluğu ve yapılacak işi tanımlayın; böylece planlanan çalışma ile tamamlanan çalışma birbirine karışmaz.
| Alan | Doldurulacak bilgi |
|---|---|
Kuruluş ve muayene kapsamı |
|
İnceleyen kişi ve tarih |
|
Güncel şart ve doğrulanmış madde |
|
Mevcut süreç ve doküman sürümü |
|
İncelenen gerçek kayıtlar |
|
Belirlenen boşluk |
|
Etkilenebilecek diğer işler ve süreçler |
|
Risk ve öncelik gerekçesi |
|
Gerekli faaliyet |
|
Sorumlu ve hedef tarih |
|
Kapanış için beklenen kanıt |
|
Doğrulayan kişi ve kapanış sonucu |
|
Boşluk analizi özet tablosu (örnek satırlarla)
| Şart alanı | Şart özeti | Mevcut kanıt | Durum | Faaliyet ve kapanış ölçütü |
|---|---|---|---|---|
| Md. 4 Tarafsızlık | Tarafsızlık risklerinin yapılandırılmış ve belgelenmiş yönetimi | Yıllık risk tablosu | Kısmi | Tetikleyici bazlı risk kaydı (Ek-3); iki olayda uygulandığının kanıtı |
| Md. 4 Gizlilik | Bilgi paylaşım kanallarının kontrolü | Gizlilik taahhütleri | Kısmi | E-posta, paylaşım bağlantısı ve saha mesajlaşma kuralları |
| Bağımsızlık (Ek A) | Tip A statüsünün doğrulanması | Bağımsızlık beyanı | Kısmi | Ek-4 kontrol listesi; ortaklık değişikliğinde yeniden doğrulama |
| Md. 6.1 Personel | Alan bazlı yetkinlik ve izleme | Eğitim katılım listeleri | Kısmi | Yetkinlik kaydı (Ek-5); saha gözlemi ve dosya incelemesi |
| Veri ve bilgi kontrolü | Sistem doğrulama, erişim, sürüm, yedek | Kayıt kontrol prosedürü | Eksik | Ek-6 pilot kontrolü; geri yükleme denemesi |
| Md. 7.5 / 7.6 | Ayrı itiraz ve şikâyet süreçleri | Birleşik prosedür | Kısmi | İki ayrı akış; Ek-7 formu; kamuya açık süreç tanımı |
| Risk ve fırsatlar | Önleyici faaliyet yerine risk temelli yaklaşım | Önleyici faaliyet formu | Eksik | Risk-fırsat kaydı; YGG girdisi |
Durum: Karşılanıyor / Kısmi / Eksik. Örnek satırlar gerçek bulgu değildir; madde numaralarını lisanslı standarttan doğrulayın.
Doldurma örneği Konu: Elektronik raporda revizyon izinin korunması. Mevcut kanıt: Kuruluşun seçeceği gerçek rapor örnekleri. Boşluk: İlk sürümün üzerine kaydedilmesi hâlinde değişiklik geçmişinin izlenememesi. Önerilen faaliyet: Sürüm ve onay kaydını birlikte saklayan yöntem kurulması. Beklenen kanıt: Pilot raporda eski ve yeni sürümün, değişiklik nedeninin ve onaylayan kişinin birlikte gösterilmesi. |
Ek-2 · Geçiş faaliyet planı
| İş paketi | Sorumlu | Hedef tarih | Gerçekleşen | Kanıt (dosya / kayıt no) | Durum |
|---|---|---|---|---|---|
Standart ve TÜRKAK duyuru kontrolü |
|
|
|
|
|
Geçiş eğitimi |
|
|
|
|
|
Boşluk analizi |
|
|
|
|
|
Organizasyon ve tarafsızlık incelemesi |
|
|
|
|
|
Yetkinlik ve yetki incelemesi |
|
|
|
|
|
Form, hesaplama ve yazılım revizyonu |
|
|
|
|
|
Pilot uygulama |
|
|
|
|
|
İç tetkik |
|
|
|
|
|
Düzeltici faaliyet doğrulaması |
|
|
|
|
|
Yönetim değerlendirmesi |
|
|
|
|
|
Denetim sürümü seçimi ve koordinasyonu |
|
|
|
|
|
Durum seçenekleri: Başlamadı / Devam ediyor / Kanıt bekleniyor / Doğrulandı. "Doğrulandı" seçilmeden önce kanıtın dosya adı veya kayıt numarası yazılır.
Ek-3 · Tarafsızlık riski incelemesi ve risk kaydı
| Alan | Doldurulacak bilgi |
|---|---|
Risk oluşturan ilişki veya olay |
|
Etkilenen faaliyet ve kişiler |
|
Mevcut kontrol |
|
Önerilen ilave önlem |
|
Önlemi uygulayacak kişi ve tarih |
|
Uygulama kanıtı |
|
Kalan risk değerlendirmesi |
|
Değerlendiren kişi ve sonraki inceleme |
|
Örnek tetikleyiciler: ortaklık değişikliği, yeni dış personel, ilişkili bakım hizmeti, satış hedefi değişikliği, müşteri baskısı. Liste kapalı değildir.
Tarafsızlık risk kaydı (örnek satırlarla)
| No | Tehdit / durum | Kaynak | O (1-5) | E (1-5) | Önlem | Kalan risk | İzleme kanıtı |
|---|---|---|---|---|---|---|---|
| TR-01 | Muayene personelinin müşteride eski çalışma geçmişi | Personel | 3 | 4 | Görevlendirmede rotasyon | Düşük | Görevlendirme kayıtları |
| TR-02 | Tek müşteriden yüksek ciro payı | Ticari | 2 | 4 | Ciro payı izleme; YGG raporu | Düşük | Aylık ciro raporu |
| TR-03 | Olumlu rapor için müşteri baskısı | Müşteri | 3 | 5 | Rapor onayında ikinci teknik inceleme | Düşük | Onay kaydı |
| TR-04 | Grup şirketinin bakım-onarım hizmeti vermesi | Kurumsal | 1 | 5 | Ek-4 doğrulaması; hizmet ayrımı | Düşük | Bağımsızlık beyanı |
O: olasılık, E: etki. Puanlama kuruluşun risk yöntemine göre uyarlanır.
Ek-4 · Tip A statü doğrulama kontrol listesi
| Kontrol sorusu | Evet / Hayır | Kanıt / açıklama |
|---|---|---|
Kuruluşun ve ortaklarının muayene edilen ekipmanın tasarımı, üretimi, tedariki, kurulumu, satışı, bakımı veya kullanımıyla ilişkisi var mı? |
|
|
Aynı grup veya ortaklık yapısındaki şirketler muayene kapsamındaki ekipman için bakım, satış ya da kiralama hizmeti veriyor mu? |
|
|
Yönetim kadrosunda veya karar verenlerde bu faaliyetleri yürüten kuruluşlarla ortak kişi var mı? |
|
|
Muayene personelinin (dış görevlendirilenler dâhil) başka kuruluşlarda çakışan görevi var mı? |
|
|
Müşteri portföyünde ilişkili taraf veya tek müşteriye bağımlılık oluştu mu? |
|
|
Ticari hedefler, prim veya satış sistemi muayene sonucunu etkileyebilecek şekilde mi kurgulandı? |
|
|
Son doğrulamadan bu yana ortaklık, organizasyon veya hizmet yelpazesinde değişiklik oldu mu? |
|
|
Önerilen sıklık: yılda en az bir kez ve her yapısal değişiklikte. "Evet" yanıtları Ek-3'te risk olarak değerlendirilir; tip uygunluk kararı standardın ilgili şartına göre verilir.
Ek-5 · Personel yetkinlik ve yetkilendirme kaydı
| Personel yetkinlik alanı | Kayıt |
|---|---|
Personel adı ve görevi |
|
Muayene alanı ve yöntem |
|
Gerekli teknik bilgi ve beceri |
|
Eğitim ve deneyim kanıtları |
|
Saha gözlemi ve dosya incelemesi |
|
Tarafsızlık ve gizlilik taahhüdü (tarih) |
|
Yetki kapsamı ve sınırları |
|
Karar veren ve tarih |
|
Yeniden değerlendirme ihtiyacı ve tarihi |
|
Gerçek personel dosyaları kamuya açık yayınlarda paylaşılmamalıdır.
Ek-6 · Dijital kayıt pilot kontrol listesi ve hesaplama doğrulama kaydı
| Kontrol sorusu | Evet / Hayır / Uyg. değil | Kanıt |
|---|---|---|
İş, ekipman ve ham veri bağlantısı kuruluyor mu? |
|
|
Kullanılan hesaplama sürümü biliniyor mu? |
|
|
Bilinen girdilerle sonuç doğrulandı mı? |
|
|
Sınır değer, sıfır, hatalı birim ve boş alan denendi mi? |
|
|
Değişikliği yapan kullanıcı izlenebiliyor mu? |
|
|
Eski ve yeni rapor sürümleri korunuyor mu? |
|
|
Yetkisiz erişim denemesi değerlendirildi mi? |
|
|
Yedekten geri yükleme denendi mi? |
|
|
Bulut hizmetinde erişim iptali, veri dışa aktarımı ve kesinti yöntemi denendi mi? |
|
|
"Uygulanamaz" seçiminde gerekçe yazın. Bu liste tam bir uygunluk kontrol listesi değildir.
Hesaplama ve yazılım doğrulama kaydı (örnek satırlarla)
| Sistem / dosya | Kullanım amacı | Sürüm | Doğrulama yöntemi | Sonuç | Tarih / onay | Yeniden doğrulama tetikleyicisi |
|---|---|---|---|---|---|---|
| Rapor yazılımı | Muayene raporu üretimi | … | Örnek raporların elle hesapla karşılaştırılması | … | … | Her sürüm güncellemesi |
| Saha tableti uygulaması | Kontrol listesi girişi | … | Veri aktarım testi | … | … | Uygulama güncellemesi |
| Yük testi hesap dosyası | Test yükü hesabı | … | Bilinen girdi–beklenen sonuç; birim testi | … | … | Formül değişikliği |
| Bulut arşiv | Rapor ve kayıt saklama | — | Yedekten geri yükleme | … | … | Periyodik (ör. 6 ay) |
Ek-7 · İtiraz ve şikâyet kayıt formu
| Alan | Doldurulacak bilgi |
|---|---|
Kayıt no, alınma tarihi ve kanalı |
|
Başvuran ve ilgili iş / rapor no |
|
Sınıflandırma: İtiraz (teknik sonuç) / Şikâyet (hizmet, davranış, gizlilik) |
|
Olayda rol alan kişiler |
|
Görevlendirilen bağımsız inceleyen ve tarafsızlık beyanı |
|
Toplanan kanıtlar (rapor, ham veri, iletişim, erişim kaydı) |
|
Değerlendirme ve karar gerekçesi |
|
Kararı onaylayan (olayda rolü olmayan) kişi |
|
Başvurana bildirim tarihi ve içeriği |
|
Düzeltme / düzeltici faaliyet bağlantısı |
|
Benzer işlerde tarama sonucu |
|
Kapanış tarihi |
|
Ek-8 · Faaliyet kapanışı ve yönetim değerlendirmesi karar kaydı
| Alan | Doldurulacak bilgi |
|---|---|
Bulgu veya faaliyet numarası |
|
Gerçekleşen düzeltme |
|
Neden analizi |
|
Tekrarı önlemeye yönelik faaliyet |
|
İncelenen uygulama örnekleri |
|
Etkinlik kontrol tarihi ve sonucu |
|
Devam eden risk veya eksiklik |
|
Kapanış kararı ve yetkili |
|
Yönetim değerlendirmesi karar kaydı
| Gündem | Karar ve takip |
|---|---|
Kritik açık konular |
|
Personel ve teknik kaynak ihtiyacı |
|
Doküman ve yazılım durumu |
|
Pilot uygulama ve iç tetkik sonuçları |
|
Tarafsızlık ve risk-fırsat değerlendirmesi sonuçları |
|
Denetim sürümü ve tarihi kararı |
|
Denetime hazırlık kararı ve esas alınan kanıtlar |
|
Sonraki değerlendirme tarihi |
|
Yüksek etkili açık bir konuyu yalnızca genel tamamlanma oranıyla kapatmayın. Kuruluş içi hazırlık kararı TÜRKAK'ın akreditasyon kararı yerine geçmez.
Kaynak kontrolü: 30 Eylül 2026. TÜRKAK geçiş politikası (15.06.2026) ve revizyon duyurusu (09.04.2026) esas alınmıştır.